Los servicios web prestados por World Compliance Association (en adelante WCA), pueden utilizar cookies cuando un usuario navega por el sitio.
¿Qué son las cookies?
Las cookies son ficheros enviados al navegador por medio de un servidor web con la finalidad de registrar las actividades del usuario durante su tiempo de navegación. Las cookies utilizadas por el sitio web se asocian únicamente con un usuario anónimo y su ordenador, y no proporcionan por sí mismas los datos personales del usuario. Mediante el uso de las cookies resulta posible que el servidor donde se encuentra la web, reconozca el navegador web utilizado por el usuario con la finalidad de que la navegación sea más sencilla, permitiendo, por ejemplo, el acceso a los usuarios que se hayan registrado previamente, acceder a las áreas, servicios, promociones o concursos reservados exclusivamente a ellos sin tener que registrarse en cada visita. Se utilizan también para medir la audiencia y parámetros del tráfico, controlar el progreso y número de entradas.
Tipos posibles de Cookies
- Según la entidad que las gestiona.
- Según el plazo de tiempo que permanecen activas
- Según su finalidad
Según la entidad que las gestiona
- Cookies propias.
- son cookies generadas por la propia página web que se está visitando.
- Cookies de terceros.
- Las cookies de terceros son un tipo de cookies que, a diferencia de las cookies propias, no tienen su origen en el propietario de la página web, sino que están generadas por servicios o proveedores externos a dicha web.
Según el plazo que permanecen activas
- Cookies de sesión.
- Son cookies temporales que permanecen en el equipo hasta que el usuario cierra la sesión y/o abandona la página web que la emplea, y no queda registrada en el disco del usuario.
- Cookies persistentes.
- Son cookies que permanecen almacenadas en el disco duroo de tu equipo una vez abandonada la página web. Cuando vuelvas a navegar en la misma página, ésta consultará la cookie que permanece almacenada en tu ordenador y obtendrá de ella la información que facilite la navegación. Poseen una fecha de expiración determinada.
Según su finalidad.
- Estrictamente necesarias.
- Las cookies necesarias son absolutamente esenciales para que el sitio web funcione correctamente. Esta categoría solo incluye cookies que garantizan funcionalidades básicas y características de seguridad del sitio web. Estas cookies no almacenan ninguna información personal.
- Estadísticas.
- Las cookies de estadisticas que pueden no ser particularmente necesarias para el funcionamiento del sitio web y se utilizan específicamente para recopilar datos personales del usuario a través de análisis, anuncios y otros contenidos integrados. Es obligatorio obtener el consentimiento del usuario antes de ejecutar estas cookies en su sitio web.
Tipos de Cookies utilizadas.
El usuario tiene la posibilidad de configurar su navegador para ser avisado de la recepción de cookies y para impedir su instalación en su equipo. Por favor, consulte las instrucciones y manuales de su navegador para ampliar esta información. Para utilizar el sitio web, no resulta necesario que el usuario permita la instalación de las cookies enviadas por el sitio, o el tercero que actúe en su nombre, sin perjuicio de que sea necesario que el usuario inicie una sesión como tal en cada uno de los servicios cuya prestación requiera el previo registro o 'login'. Las cookies utilizadas en este sitio web tienen, en todo caso, carácter temporal con la única finalidad de hacer más eficaz su transmisión ulterior. En ningún caso se utilizarán las cookies para recoger información de carácter personal. En particular, los tipos de cookies utilizados por los servicios de WCA incluyen:
- Addthis: Cookies de complemento para intercambiar contenidos sociales y publicitarios. El servicio AddThis permite compartir contenidos a través de redes sociales como Facebook o Twitter, correo electrónico u otros medios. AddThis utiliza también cookies para recopilar información anónima con fines publicitarios.
- Google Analytics: Google Analytics es la herramienta de análisis que ayuda a los propietarios de sitios web y de aplicaciones a entender cómo interactúan los visitantes con sus propiedades. Esta herramienta puede utilizar un conjunto de cookies para recopilar información y ofrecer estadísticas de uso de los sitios web sin identificar personalmente a los visitantes de Google. La principal cookie que utiliza Google Analytics es "__ga". Además de para ofrecer estadísticas de uso de los sitios web, Google Analytics también se puede utilizar junto con algunas de las cookies publicitarias descritas anteriormente para mostrar anuncios más relevantes en las propiedades de Google (p. ej., en el buscador de Google) y en toda la Web.
- Vimeo: Aparecen en las páginas que usan videos de Vimeo y son usadas por dicho servicio para prestar los servicios de visualización de videos. Sendinblue: Cookies relacionadas con nuestro servicio de marketing relacional. Se utilizan al acceder a los servicios web de WCA a través de los enlaces de las newsletter.
Además, se informa al usuario que desde los servicios web de WCA se puede acceder a otros servicios externos gestionados por terceros, y ajenos a WCA(Twitter, Youtube,...) en los que se pueden utilizar cookies, siendo aconsejable para el usuario que verifique en cada caso la Política sobre el uso de las mismas.
Listado de Cookies utilizadas.
| Cookies Funcionales |
| Cookie |
Tipo |
Duración |
Descripción |
| PHPSESSID |
Propia |
Sesión |
Esta cookie es usado por el lenguaje de encriptado PHP para permitir que las variables de SESIÓN sean guardadas en el servidor web. Esta cookies es esencial para el funcionamiento de la web. |
| cookies_funcionales_aceptadas |
Propia |
2 meses |
La cookie se coloca mediante el consentimiento de cookies de GDPR. Funcionalidad: para comprobar si se pueden colocar cookies funcionales. |
| cookies_estadisticas_aceptadas |
Propia |
2 meses |
La cookie se coloca mediante el consentimiento de cookies de GDPR. Funcionalidad: para comprobar si se pueden colocar cookies estadisticos. |
| cookies_marketing_aceptadas |
Propia |
2 meses |
La cookie se coloca mediante el consentimiento de cookies de GDPR. Funcionalidad: para comprobar si se pueden colocar cookies de marketing. |
| __atuvc |
Third party |
1 hora |
Cookie del widget de intercambio social AddThis:
Almacena una página de recuento de acciones actualizada. |
| __atuvs |
Third party |
30 minutos |
Cookie del widget de intercambio social AddThis:
Cookie necesaria para que los visitantes puedan compartir contenidos con una variedad de plataformas de redes y el intercambio. |
| __atssc |
Third party |
Sesión |
Cookie del widget de intercambio social AddThis:
Cookie necesaria para establecer los marcadores sociales de Facebook, Twitter y Google + para compartir contenidos. |
| chat_privacy_policy |
Third party |
1 mes |
Cookie del asistente virtual especializada en el actual brote de coronavirus, Carina. Almacena la aceptacion de su política de privacidad. |
| _GRECAPTCHA |
Third party |
6 meses |
Cookie de Google:
Proporciona protección contra el spam. |
| SEARCH_SAMESITE |
Third party |
2 meses |
Cookie de Google:
Proporciona protección contra el spam. |
| CONSENT |
Third party |
2 años |
Cookie de Google:
Función de almacenar el estado del usuario en relación con sus elecciones de cookies. |
| SOCS |
Third party |
13 meses |
Cookie de Google:
Función de almacenar el estado del usuario en relación con sus elecciones de cookies. |
| AEC |
Third party |
6 meses |
Cookie de Google:
Se usan para evitar el spam, el fraude y el abuso. Garantiza que las solicitudes dentro de una sesión de navegación las haga el usuario y no otros sitios. Esta cookie impiden que sitios maliciosos realicen acciones en nombre de un usuario sin su conocimiento. |
| Cookies Estadisticas |
| Cookie |
Tipo |
Duración |
Descripción |
| uid |
Third party |
1 año |
Cookie del widget de intercambio social AddThis:
Almacena un único user ID. Cookie de seguimiento para compartir en redes sociales |
| _ga |
Third party |
2 años |
Cookie de Google Analytics:
Genera un id de usuario único, que es el que se utiliza para hacer recuento de cuantas veces visita el sitio un determinado usuario. |
| _gat |
Third party |
1 minuto |
Cookie de Google Analytics:
Se usa para distinguir a los usuarios. |
| _gid |
Third party |
24 horas |
Cookie de Google Analytics:
Se usa para limitar el porcentaje de solicitudes. |
| Cookies de Marketing |
| Cookie |
Tipo |
Duración |
Descripción |
__Secure-3PSIDCC
__Secure-1PSIDCC
__Secure-3PSID
__Secure-1PAPISID
__Secure-3PSIDTS
__Secure-1PSIDTS
__Secure-3PAPISID
__Secure-1PSID
|
Third party |
2 años |
Cookies de Google:
Publicitaria. Estas galletas se utilizan para entregar ANUNCIOS más relevantes para ti y a tus intereses. |
| ouid |
Third party |
1 año |
Cookie del widget de intercambio social AddThis:
Almacena un único user ID. Cookie de seguimiento para compartir en redes sociales. |
| na_tc |
Third party |
sesión |
Cookie del widget de intercambio social AddThis:
Se utiliza para almacenar variables dinámicas desde el navegador
|
SIDCC
SAPISID
APISID
HSID
SID
SSID
|
Third party |
2 años |
Cookies de Google Ads Optimization:
Se usa para distinguir a los usuarios. |
|
_fbp
|
Third party |
3 meses |
Cookies de Facebook:
Se usa para distinguir a los usuarios. |
| na_id |
Third party |
cute;n |
Cookie del widget de intercambio social AddThis:
|
| OTZ |
Third party |
1 mes |
Cookie de Google:
recopila información sobre las preferencias del usuario para usarlas con fines publicitarios. |
| 1P_JAR |
Third party |
mes |
Cookie de Google:
Se usa para recopilar estadísticas del sitio web y rastrear las tasas de conversión. |
| NID |
Third party |
6 meses |
Cookie de Google:
recopila información sobre las preferencias del usuario para usarlas con fines publicitarios. |
Aceptación de la política de cookies
WCA muestra información sobre su Política de cookies en la parte inferior de cualquier página del portal con cada inicio de sesión con el objeto de que usted sea consciente.
Ante esta información es posible llevar a cabo las siguientes acciones:
- Aceptar cookies. No se volverá a visualizar este aviso al acceder a cualquier página del portal durante la presente sesión.
- Modificar la configuración. Podrá obtener más información sobre qué son las cookies, conocer la Política de cookies de WCA y modificar la configuración de su navegador para restringir o bloquear las cookies de WCA en cualquier momento. En el caso de restringir o bloquear las cookies puede ver reducidas las funcionalidades de la web.
Cómo modificar la configuración de las cookies
Usted puede restringir, bloquear o borrar las cookies cualquier sitio web, utilizando su navegador. En cada navegador la operativa es diferente, la función de 'Ayuda" le mostrará cómo hacerlo. Le indicamos a continuación los enlaces a los servicios de soporte de los diferentes proveedores de los navegadores web, en los que se indica como Borrar, habilitar y administrar cookies:
Internet Explorer
Microsoft Edge
Chrome
FireFox
Safari
Opera

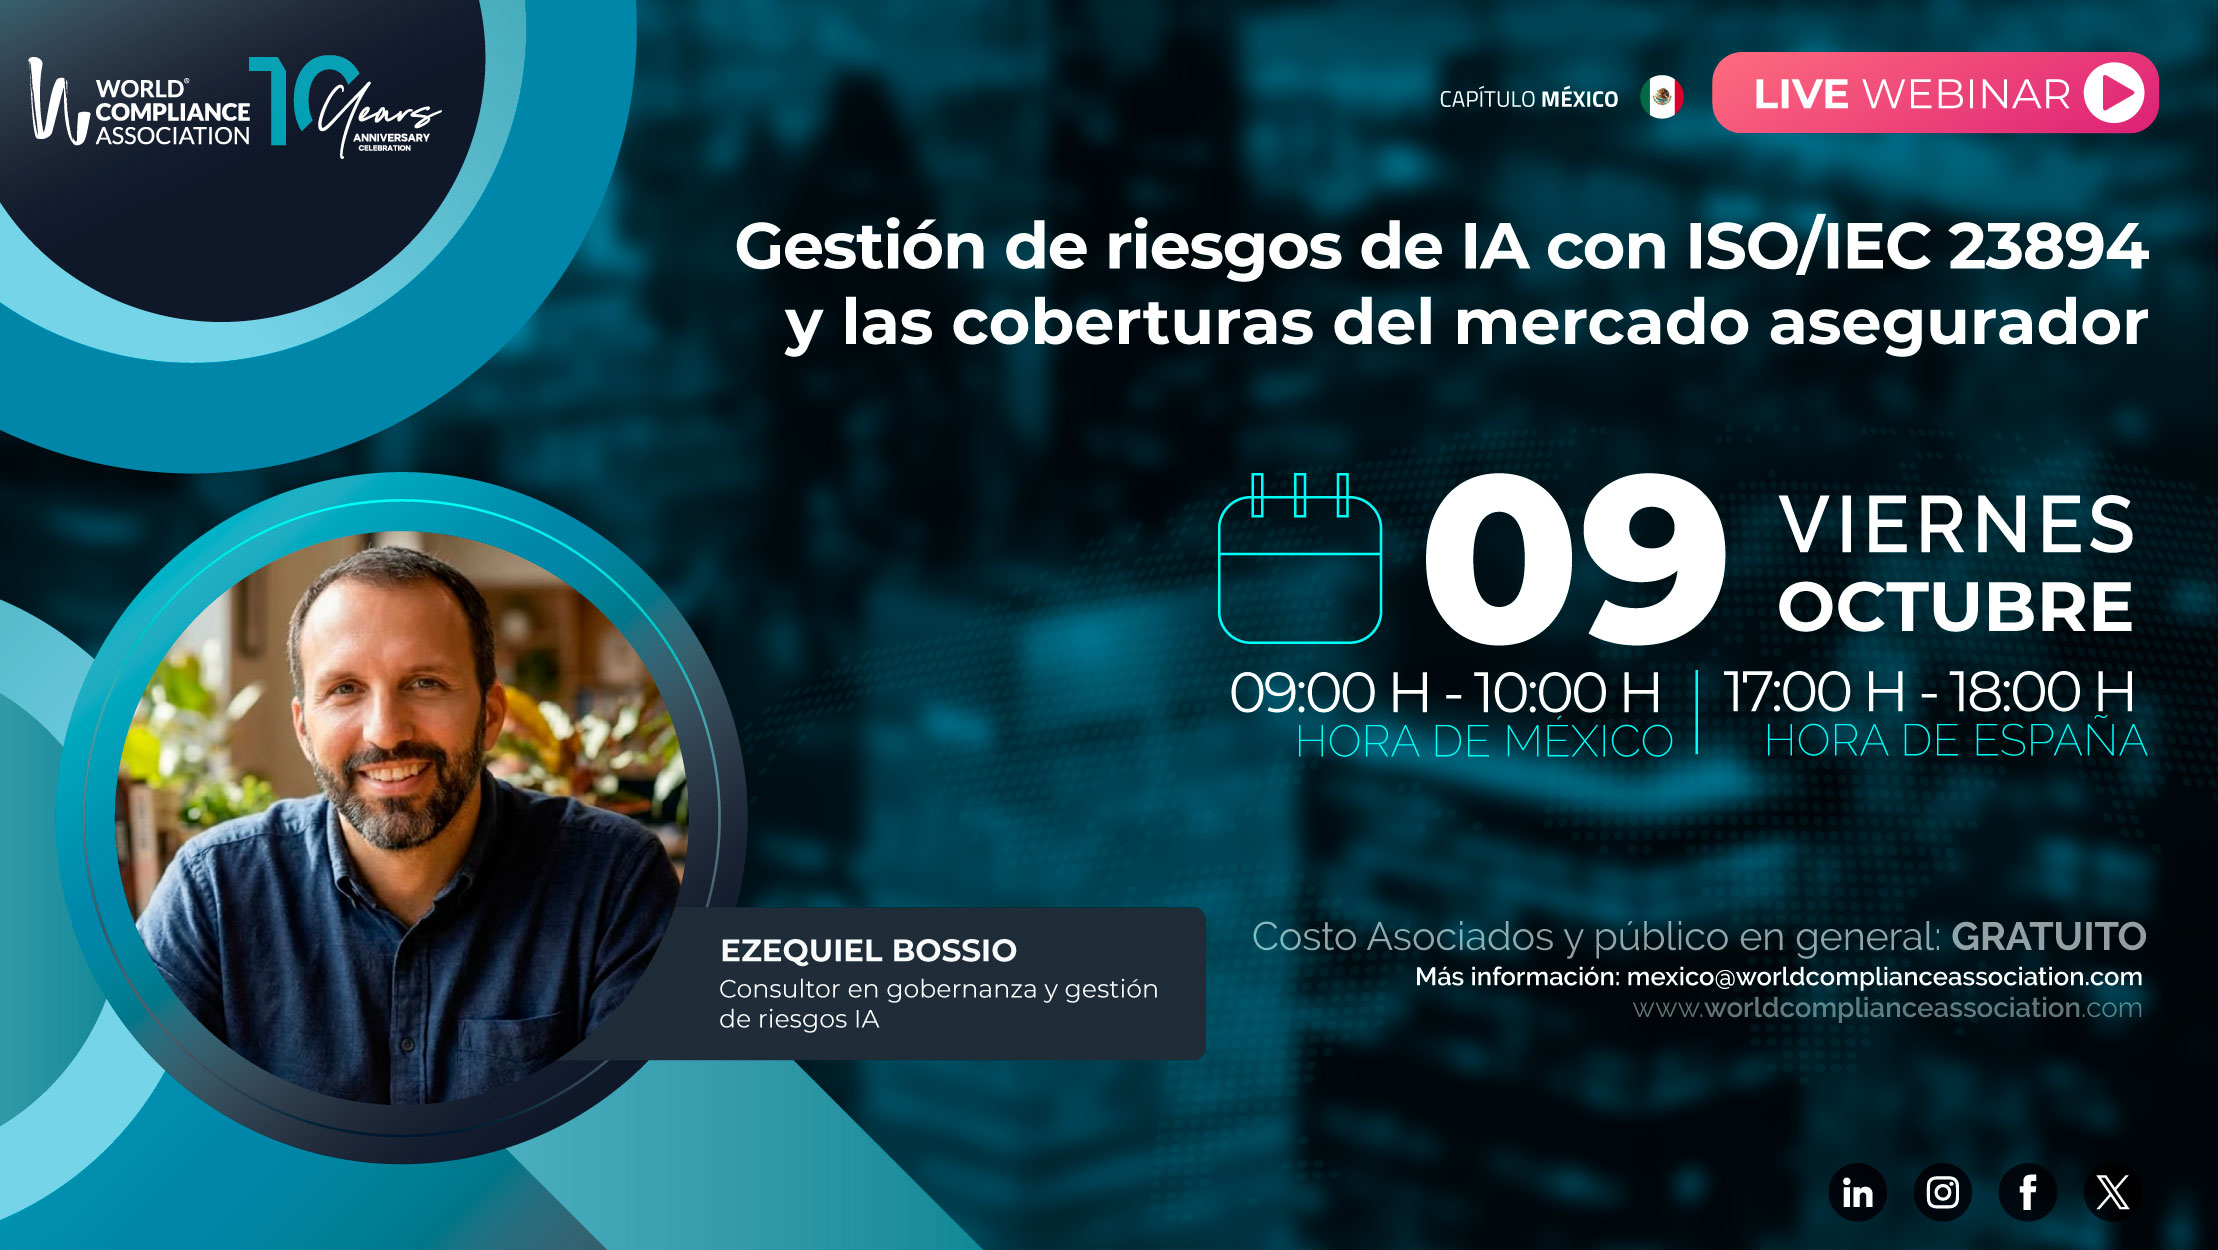 Webinar